ランサムウェア被害のニュースを見て、
どこから感染してしまうのか
気になる方も多いのではないでしょうか。
自分の会社は
本当に大丈夫だろうかと
不安になる方も
少なくないはずです。
結論から言うと、
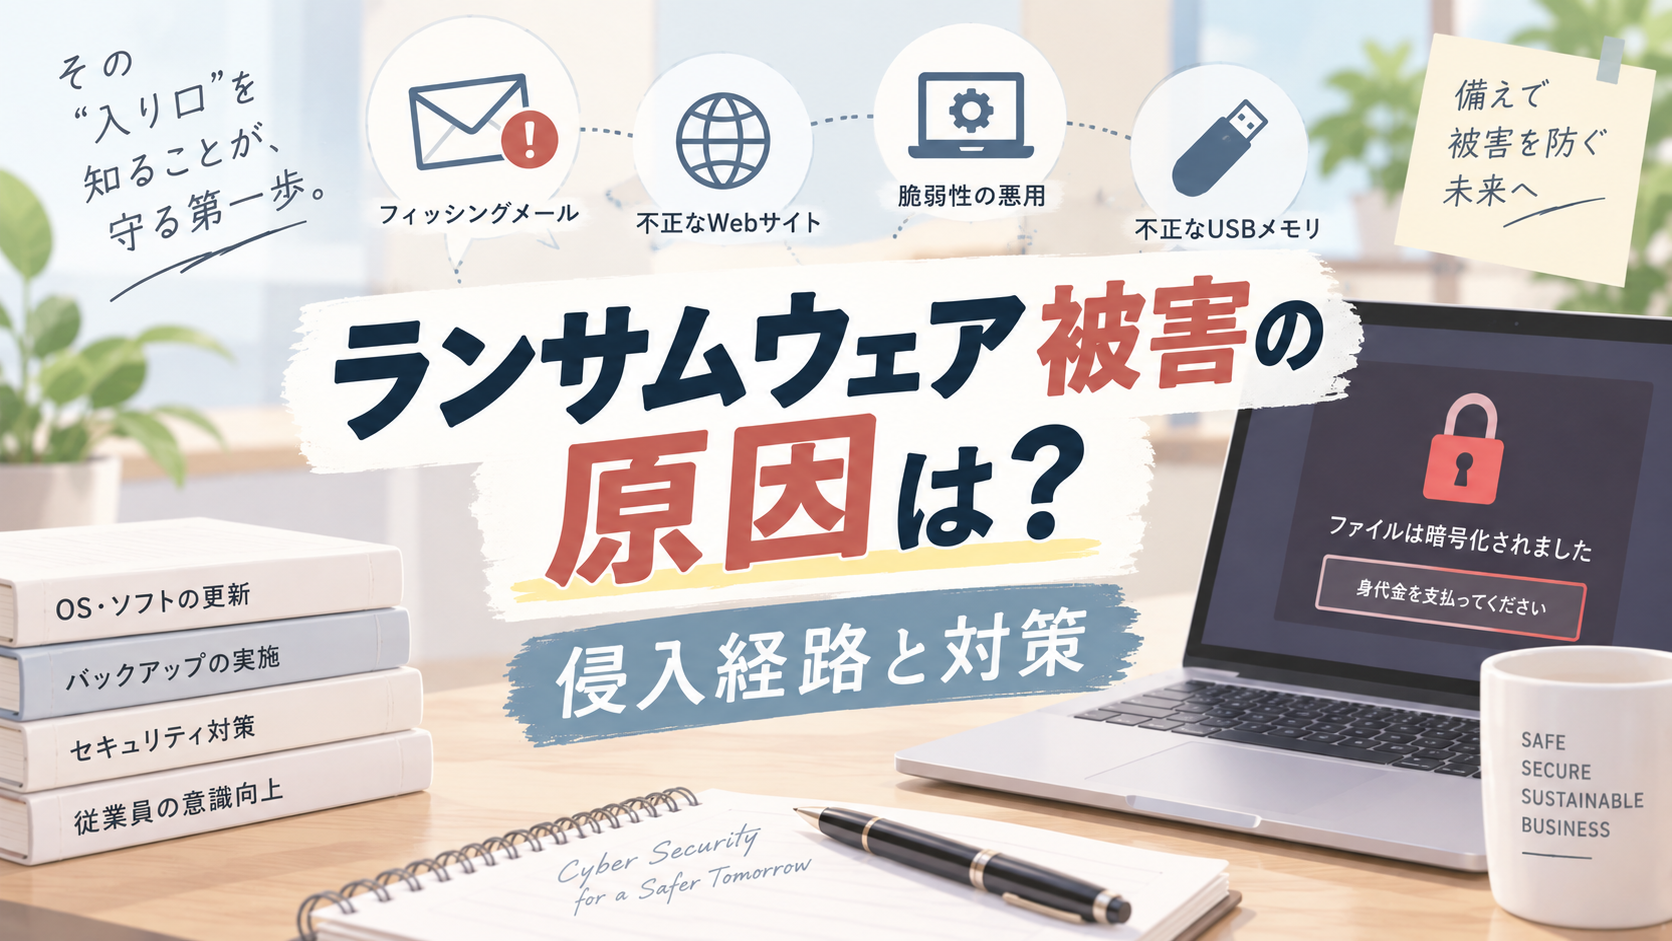
ランサムウェアの主な侵入経路は
メールの添付ファイル、
VPN機器の脆弱性、
リモートデスクトップの3つが
代表的とされています。
この記事では、
被害の原因となる侵入経路と
対策方法を、
専門家の解説をもとに整理します。
個人・企業を問わず
きっと役立つ内容なので、
参考にしてみてください。
- 代表的な侵入経路3つ
- 攻撃が高度化している背景
- 侵入経路別の対策方法
- 被害が発覚するタイミング
代表的な侵入経路3つ
メールの添付ファイル
取引先や
知人を装ったメールに
添付されたファイルを開くことで
感染するケースが
多く報告されています。
実在する企業のロゴや
文面を巧妙にまねた
メールも増えており、
見分けるのが難しくなっています。
普段やり取りのある
取引先を名乗るメールでも、
少しでも違和感があれば
必ず電話などで確認するのが安心です。
一見すると
普通の業務メールに
見えるように
偽装されていることも
少なくありません。
VPN機器・リモートデスクトップ
VPN機器の脆弱性やリモートデスクトップの設定不備を突かれて
社内ネットワークに
侵入されるケースも
増えています。
テレワークの普及により、
こうした経路からの
攻撃が
増加傾向にあると
指摘されています。
社外から社内システムに
アクセスする機会が増えたことで、
攻撃者にとっての
侵入口も
増えていると考えられます。
導入した機器の設定を
初期設定のままにしていないか、
一度見直してみるのも
おすすめです。
攻撃が高度化している背景
攻撃の分業化
近年のランサムウェア攻撃は、
攻撃者とツール開発者が
それぞれ分業する
体制で行われていると
報じられています。
ランサムウェアを
開発するグループと、
実際に攻撃を仕掛けるグループが
分かれている
ケースもあるとされています。
このような分業体制は、
組織の摘発が
より難しくなる
要因のひとつとも言われています。
専門化・分業化が進むことで、
攻撃の手口も
より巧妙になっている
傾向があります。
1つの組織を防いでも、
別の攻撃グループが
また新たな手口で
狙ってくることもあります。
「特効薬はない」という指摘
専門家からは、
ランサムウェア対策に
「特効薬はない」との
指摘もあります。
攻撃手口が
日々進化しているため、
一度対策すれば
安心というわけではない
のが実情です。
継続的に情報を
アップデートしていく姿勢が
何より求められています。
1つの対策だけに頼るのではなく、基本的な対策を積み重ねることが被害防止の近道とされています。
侵入経路別の対策方法
メール対策
不審なメールの
添付ファイルやリンクは
開かないことが
基本の対策です。
送信元のメールアドレスが
不自然でないか、
本文の日本語に
違和感がないかも
チェックポイントです。
少しでも不審に感じたら、
開かずにすぐ削除する
勇気も大切です。
セキュリティソフトによる
メールフィルタリングも
あわせて活用しましょう。
組織全体で
不審メールの
研修や訓練を実施するのも
有効な対策のひとつです。
1人ひとりの意識が
組織全体のリスクを
確実に下げることにつながります。
不審なメールやサイトから守るには、セキュリティソフトを入れておくことも大切です。
\ パソコンの守りを固めるなら /
個人・中小企業向けのセキュリティソフトもあわせて探せます。
ネットワーク機器の対策
VPN機器やルーターは、
ファームウェアを
最新の状態に
保つことが大切です。
メーカーから
セキュリティアップデートが
配信された際は、
できるだけ早く
適用するようにしましょう。
使わなくなった
古い機器も、
放置せず
早めに撤去しておくと安心です。
古いファームウェアには、既に対策済みの脆弱性が残っている場合があります。定期的なアップデートを心がけましょう。
パスワード・認証情報の管理
パスワードの使い回しリスク
同じパスワードを
複数のサービスで
使い回していると、
どこか1つが流出しただけで
被害が広がる
リスクがあります。
過去に流出した
IDとパスワードの組み合わせを
悪用する攻撃も
数多く確認されています。
特にVPN機器やサーバーの
管理者アカウントは、
推測されにくい
パスワードに
設定しておくことが重要です。
定期的なパスワードの
変更も、
基本的な対策として
必ず心がけておきましょう。
多要素認証の活用
パスワードだけでなく、
スマートフォンアプリなどを使った
多要素認証を
導入することで、
不正アクセスのリスクを
下げられます。
パスワードが
万が一漏れてしまっても、
多要素認証さえあれば
不正ログインを
防ぎやすくなります。
被害が発覚するタイミング
突然ファイルが開けなくなる
多くの場合、
ある日突然
ファイルが開けなくなり、
身代金を要求する
メッセージが表示されて
被害に気づきます。
業務システムが
突然停止することで、
被害の深刻さに
気づくケースも
少なくありません。
普段と違う
挙動に少しでも気づいたら、
早めに専門家へ
相談することが大切です。
侵入自体は
実はその数日〜数週間前に
すでに行われている
ケースも多いとされています。
攻撃者は
気づかれないよう
時間をかけて
社内ネットワークの
情報を集めていると
言われています。
日頃から
不審な通信がないか
確認する体制も
今後さらに重要になってきます。
公式情報で確認できること
現時点で分かっていること
侵入経路の傾向や
攻撃の分業化については、
新聞報道や
セキュリティ専門家の解説で
確認できています。
神戸新聞など
複数の報道機関で
実際に取り上げられている内容です。
一方で、
個別の被害事例の
詳しい侵入経路については、
本記事執筆時点では
公表されていません。
被害企業ごとに
状況が異なるため、
一般化して
断定することは避けています。
気になる方は、
公式サイトの
最新情報も必ずあわせて
確認してみてください。
最新の手口や対策情報は、
情報処理推進機構(IPA)などの
公式サイトであわせて
確認してください。
IPAでは、
定期的に最新の
攻撃手口や対策情報を
発信しています。
ぜひ日頃から活用してみてください。
まとめ
ランサムウェア被害の
主な侵入経路は、
メールの添付ファイル、
VPN機器の脆弱性、
リモートデスクトップの
3つが代表的です。
攻撃は年々分業化・巧妙化しており、
「特効薬はない」と
専門家も指摘しています。
不審なメールを開かない、
ネットワーク機器を
常に最新の状態に保つといった
基本の対策を
積み重ねることが重要です。
日頃からの備えで、
被害のリスクを
少しでも減らしていきましょう。
パスワードの管理や
多要素認証の導入も、
今一度あわせて見直してみてください。
個人・組織を問わず、
誰にでも起こりうる被害だからこそ、
日頃の心がけこそが
何よりの対策になります。
明日は我が身と考えて、
できることから
少しずつ備えておきましょう。